Un site web peut sembler calme en surface : quelques visites, des formulaires qui fonctionnent et un tableau de bord qui ne clignote pas en rouge. Pourtant, en coulisses, un serveur reçoit des milliers de demandes, des utilisateurs se connectent et des applications écrivent des journaux à longueur de journée. Parmi ces événements anodins peut se glisser une tentative d’intrusion. Comment la repérer avant qu’elle ne devienne un vrai problème ?
C’est là qu’intervient Wazuh, un outil de surveillance de la sécurité informatique. Il collecte et analyse des informations provenant de serveurs, d’ordinateurs et d’autres équipements afin d’aider à détecter les comportements suspects. Voyons ce qu’il fait concrètement, à qui il peut servir et ce qu’il ne faut pas lui demander.
Wazuh, qu’est-ce que c’est exactement ?
Wazuh est une plateforme libre de surveillance et de protection des systèmes informatiques. Elle réunit plusieurs fonctions : collecte des journaux, détection de menaces, vérification de l’intégrité des fichiers, évaluation des vulnérabilités et contrôle de certains paramètres de sécurité.
En pratique, Wazuh observe les événements produits par les machines qui lui sont reliées. Une connexion inhabituelle, une modification d’un fichier important ou l’apparition d’un logiciel vulnérable peuvent générer une alerte. Les équipes techniques disposent alors d’informations pour comprendre ce qui se passe et décider de la suite.
On présente parfois Wazuh comme un outil de gestion des informations et des événements de sécurité. La formule est un peu longue, mais l’idée est simple : rassembler des signaux dispersés, les examiner et faire ressortir ceux qui méritent l’attention. Au lieu de consulter les journaux de chaque serveur séparément, on les retrouve dans un espace centralisé.
Comment fonctionne Wazuh ?
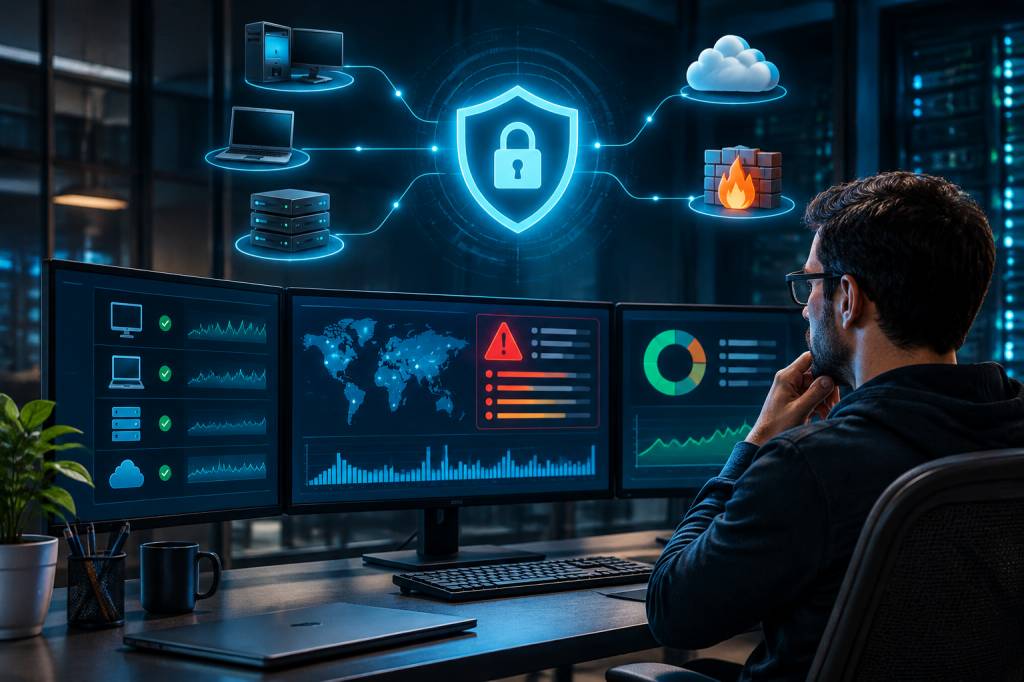
Wazuh repose sur plusieurs composants qui travaillent ensemble. Des agents installés sur les appareils surveillés recueillent des événements et les transmettent à un serveur central, appelé gestionnaire. Celui-ci analyse les données à l’aide de règles et produit des alertes. Un moteur d’indexation permet ensuite de conserver et de rechercher ces informations, tandis qu’un tableau de bord les présente de manière lisible.
Cette organisation peut être adaptée à la taille de l’infrastructure. Une petite équipe peut commencer avec quelques machines, tandis qu’une organisation plus importante peut répartir les composants sur plusieurs serveurs. Le principe reste le même : les données sont collectées, analysées, puis présentées pour faciliter l’enquête.
- Les agents recueillent des informations sur les appareils : ordinateurs, serveurs ou machines virtuelles.
- Le gestionnaire applique des règles d’analyse et fait remonter les événements suspects.
- Le moteur d’indexation conserve les données et facilite leur recherche.
- Le tableau de bord permet de visualiser les alertes et de suivre l’état des systèmes.
Wazuh peut surveiller des environnements utilisant différents systèmes, notamment Linux, Windows et macOS. Il peut également s’intégrer à des infrastructures comprenant des services en nuage ou des conteneurs. La configuration exacte dépend toutefois des besoins et des outils déjà en place.
À quoi sert Wazuh au quotidien ?
La première mission de Wazuh est de rendre visibles des événements qui, sans lui, resteraient enfouis dans les journaux. Il ne s’agit pas seulement d’accumuler des données : l’intérêt est de les rapprocher et de signaler des situations potentiellement anormales.
- Repérer des tentatives de connexion suspectes. Une succession d’échecs de connexion peut indiquer qu’un tiers essaie de deviner un mot de passe.
- Surveiller les modifications de fichiers. Une altération inattendue d’un fichier système ou d’un fichier important pour une application peut déclencher une alerte.
- Identifier des vulnérabilités connues. Wazuh peut aider à détecter des logiciels installés dont certaines versions présentent des failles répertoriées.
- Contrôler des paramètres de sécurité. L’outil peut vérifier certains réglages des appareils par rapport à des recommandations ou à des règles définies.
- Centraliser les journaux. Les événements de plusieurs machines peuvent être consultés au même endroit pour faciliter leur analyse.
Imaginez une agence web qui héberge plusieurs sites sur un même serveur. Un soir, un compte d’administration reçoit des dizaines de tentatives de connexion échouées. Sans surveillance centralisée, l’équipe pourrait ne le découvrir qu’en parcourant manuellement les journaux — si elle les consulte ce soir-là. Avec Wazuh, ces échecs peuvent être regroupés et signalés. L’équipe peut alors vérifier l’origine des demandes, renforcer les accès et examiner les autres événements survenus au même moment.
Un exemple concret pour un site WordPress
Wazuh n’est pas un module que l’on ajoute directement au tableau de bord WordPress pour sécuriser un site en un clic. Il intervient plutôt au niveau des serveurs et des appareils qui font fonctionner l’infrastructure. Cette distinction est importante : WordPress protège une partie de l’application, tandis que Wazuh surveille des événements liés aux systèmes et aux services configurés autour d’elle.
Supposons qu’un site WordPress soit hébergé sur un serveur Linux. Une équipe peut installer un agent Wazuh sur ce serveur et examiner des événements tels que les connexions, les modifications de fichiers ou les alertes liées à des logiciels vulnérables. Si un fichier essentiel change sans opération de maintenance prévue, l’équipe peut être avertie et vérifier si cette modification est légitime.
Wazuh peut ainsi compléter des mesures comme les mises à jour régulières de WordPress et de ses extensions, l’usage de mots de passe robustes, la limitation des comptes administrateurs et la réalisation de sauvegardes. Il ne remplace pas ces bonnes pratiques. Une alerte ne remet pas un site en état, et une surveillance ne corrige pas automatiquement une extension obsolète. C’est un outil d’observation et d’analyse, pas une baguette magique numérique.
Les principaux avantages de Wazuh
Son premier atout est son caractère libre. Les organisations peuvent étudier son fonctionnement, l’adapter et le déployer sans payer de licence pour utiliser le cœur de la plateforme. Cela ne signifie pas que son exploitation ne coûte rien : il faut prévoir du temps, des compétences, des ressources matérielles et éventuellement de l’accompagnement.
Autre avantage, Wazuh regroupe plusieurs fonctions de sécurité dans une même plateforme. Une équipe peut associer surveillance des journaux, contrôle de l’intégrité des fichiers et recherche de vulnérabilités, plutôt que de naviguer entre des outils totalement isolés. Cette centralisation facilite aussi les investigations : on peut rapprocher, par exemple, une connexion inhabituelle et une modification de fichier.
Enfin, les règles et les tableaux de bord peuvent être adaptés aux besoins du contexte. Une société qui gère des sites web n’a pas forcément les mêmes priorités qu’un établissement de santé ou qu’une équipe informatique interne. La possibilité d’affiner les alertes est précieuse — à condition de ne pas transformer chaque événement ordinaire en sirène d’alarme.
Les limites à connaître avant de se lancer
Wazuh demande une vraie phase de préparation. Il faut choisir les machines à surveiller, installer et configurer les agents, déterminer les journaux utiles, puis vérifier que les alertes correspondent à des situations pertinentes. Un déploiement précipité risque de produire trop de notifications ou de laisser des zones importantes sans surveillance.
Il faut également prévoir la gestion des données. Les journaux peuvent occuper beaucoup d’espace, surtout si de nombreuses machines transmettent des événements en continu. La durée de conservation, les droits d’accès et la protection des informations doivent être définis avec soin. Un outil de sécurité centralise des données précieuses : son propre accès doit donc être sécurisé.
Enfin, Wazuh ne remplace ni une équipe compétente ni une stratégie de sécurité. Il détecte des signaux selon les données reçues et les règles configurées. Une alerte peut être un faux positif — un comportement légitime interprété comme suspect — tandis qu’une attaque peut passer inaperçue si les journaux nécessaires ne sont pas collectés ou si les règles ne sont pas adaptées. La supervision aide à voir, mais quelqu’un doit encore regarder et agir.
Wazuh convient-il à votre organisation ?
Wazuh peut être intéressant pour les équipes qui souhaitent mieux comprendre ce qui se passe sur leurs serveurs et leurs postes de travail, sans dépendre exclusivement d’une solution propriétaire. Il peut convenir à une petite structure disposant de compétences techniques comme à une organisation plus vaste qui veut centraliser une partie de sa surveillance.
Avant de commencer, posez-vous quelques questions simples :
- Quels appareils et services voulons-nous surveiller en priorité ?
- Qui analysera les alertes et dans quels délais ?
- Quels journaux sont nécessaires pour comprendre un incident ?
- Combien de temps devons-nous conserver les données ?
- Avons-nous les compétences pour installer, maintenir et faire évoluer la plateforme ?
Pour une petite agence web, un déploiement progressif est souvent le choix le plus raisonnable. Commencez par quelques serveurs essentiels, observez les alertes pendant une période d’essai et ajustez les règles. Cette approche permet de vérifier que l’outil répond à un besoin réel, plutôt que de bâtir une vaste salle de surveillance numérique dont personne ne consulte les écrans.
Un allié pour mieux voir, pas pour tout régler
Wazuh aide à rassembler et à interpréter les événements de sécurité d’une infrastructure. Il peut repérer des comportements inhabituels, surveiller des fichiers, signaler des vulnérabilités et offrir une vue plus claire sur plusieurs machines. Pour une équipe web, c’est un moyen de compléter la sécurité des serveurs qui hébergent les sites et les applications.
Son efficacité dépend toutefois de la qualité de sa configuration et du suivi des alertes. Bien déployé, il donne aux équipes des indices utiles pour réagir plus vite. Mal configuré, il risque surtout d’ajouter du bruit à une journée déjà bien remplie. La meilleure approche consiste donc à commencer par un périmètre clair, à tester, puis à élargir la surveillance au rythme des besoins.